
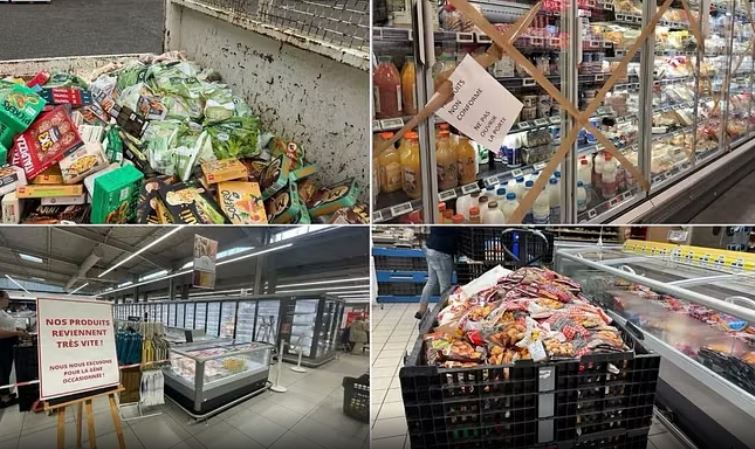
Hakerët që manipuluan nga distanca temperaturën e qindra frigoriferëve në supermarketet franceze shkaktuan humbje të mëdha ushqimore dhe ngritën shqetësime për sigurinë e infrastrukturës kritike. Ekspertët vlerësojnë se incidenti lidhet kryesisht me dobësitë e njohura prej kohësh të sigurisë kibernetike, ndërsa inteligjenca artificiale mund t’i bëjë sulme të tilla më të shpejta dhe më të lehta për t’u përsëritur.
Sulmi kibernetik i javës së kaluar ndaj qindra frigoriferëve në supermarketet franceze riktheu në vëmendje një problem që shpesh mbetet në hije: varësinë e sistemeve thelbësore të shoqërisë nga pajisjet dhe rrjetet digjitale.
Sulmi detyroi shumë shitës me pakicë të hidhnin ushqime të prishura, përfshirë produkte të freskëta dhe qumësht. Megjithatë, ndonëse incidenti nxiti shqetësime për rreziqet e inteligjencës artificiale (IA), ekspertët thonë se nuk ka prova që sulmuesit përdorën teknologji të përparuar të IA-së për ta realizuar atë.
Përkundrazi, rasti shërben si një paralajmërim për rëndësinë e masave bazë të sigurisë kibernetike dhe mbrojtjen e sistemeve që sigurojnë funksionimin e zinxhirit ushqimor.
“Është një shembull tipik se si sabotimi i lehtë kibernetik mund të ndikojë në një furnizim me rëndësi jetike për shoqërinë”, tha Ferdinand Gehringer, drejtues i kërcënimeve hibride në FTI Consulting.
Incidenti konsiderohet ndër sulmet kibernetike më të rëndësishme të këtij viti në Bashkimin Evropian, për shkak të pasojave të drejtpërdrejta në botën reale. Kryeministri francez, Sébastien Lecornu, u përfshi personalisht në menaxhimin e pasojave, ndërsa rasti nxiti koordinimin dhe shkëmbimin e informacionit në nivel evropian.
Si u manipuluan frigoriferët e supermarketeve?
Autorët e sulmit, identiteti dhe motivet e të cilëve mbeten të panjohura, arritën të hynin në sistemet digjitale të kontrollit të frigoriferëve dhe të rrisnin nga distanca temperaturën e tyre.
Ndër subjektet e prekura ishin rrjetet e supermarketeve Intermarché dhe Carrefour.
Një ekspert i sigurisë kibernetike, i cili punonte me zyrën e kryeministrit francez, tha se qeveria organizoi takime pas incidentit për të identifikuar sektorët e tjerë që mund të përballen me rreziqe të ngjashme.
Shqetësimi nuk kufizohet vetëm te ushqimet. Edhe ruajtja e vaksinave dhe e produkteve të tjera mjekësore varet nga sistemet e kontrollit të temperaturës. Eksperti theksoi se Franca ndodhet në mes të fushatës së vaksinimit kundër gripit, por nuk janë raportuar sulme të ngjashme ndaj këtyre sistemeve.
Në të njëjtën javë, supermarkete në Holandë dhe Belgjikë përjetuan incidente të tjera kibernetike, të cilat, sipas raportimeve, nuk kishin lidhje me sulmin në Francë. Megjithëse ndikimi i tyre ishte i kufizuar, ato treguan se sa të varura janë sistemet ushqimore nga teknologjia informative dhe rrjetet kompjuterike.
“Incidentet janë një shembull i qartë se sa e madhe është varësia jonë nga sistemet e IT-së dhe rrjetet në zinxhirin e furnizimit me ushqim”, deklaroi për POLITICO ministri holandez i sigurisë ushqimore, Silvio Erkens.
Dobësi të vjetra, pasoja të mëdha
Ekspertët vlerësojnë se sulmuesit në Francë ka të ngjarë të kenë shfrytëzuar metoda tradicionale, duke përfituar nga pajisjet që ishin të ekspozuara në internet pa mbrojtje të mjaftueshme.
Amir Preminger, drejtor i teknologjisë në kompaninë e sigurisë kibernetike Claroty, e përshkroi lidhjen e pajisjeve të tilla drejtpërdrejt me internetin si një praktikë të gabuar prej kohësh.
Claroty kishte identifikuar një dobësi softuerike në një produkt të prodhuar nga Danfoss, një prej kompanive, pajisjet e së cilës u shënjestruan gjatë sulmeve në Francë. Sipas raportimit, Danfoss e kishte rregulluar këtë dobësi në vitin 2025.
Problemi është më i gjerë se një produkt apo një kompani e vetme. Shumë sektorë kritikë përdorin pajisje industriale që kontrollojnë procese fizike, të njohura si teknologji operacionale. Në këtë kategori përfshihen sistemet e ftohjes, pajisjet e prodhimit dhe mekanizmat e kontrollit të proceseve industriale.
Një pjesë e këtyre pajisjeve janë të vjetra, kanë mbrojtje të pamjaftueshme ose janë lidhur me internetin pa qenë e nevojshme. Në disa raste, ato mbeten jashtë vëmendjes së operatorëve, ndonëse manipulimi i tyre mund të shkaktojë pasoja të drejtpërdrejta për qytetarët dhe ekonominë.
Autoritetet kibernetike franceze dhe gjermane paralajmëruan se sulmet mund të ishin ende në vazhdim. Ndërkohë, agjencia greke e sigurisë kibernetike dhe një gjurmues i industrisë raportuan se qindra pajisje vazhdonin të ishin të lidhura me internetin pas incidentit.
Preminger tha se një numër pajisjesh mbeteshin të ekspozuara, megjithëse ky numër ishte në rënie. Ai sqaroi se jo çdo pajisje e ekspozuar është domosdoshmërisht e komprometuar. Një grup tjetër kërkimor raportoi gjithashtu një rënie të ndjeshme të numrit të pajisjeve Danfoss të ekspozuara në internet.
Si mund ta ndryshojë inteligjenca artificiale rrezikun?
Edhe pse nuk ka prova se sulmi ndaj supermarketeve franceze u realizua me ndihmën e IA-së, ekspertët paralajmërojnë se përhapja e modeleve të përparuara mund t’i bëjë sulmet kibernetike më të shpejta dhe më të lehta për t’u përsëritur.
Sipas Claroty, dobësitë e identifikuara në produktet Danfoss u riprodhuan brenda 28 minutash, me një kosto prej rreth gjashtë dollarësh. Ky rezultat ilustron se sa pak burime mund të nevojiten për të demonstruar një dobësi të caktuar, megjithëse riprodhimi i një defekti nuk është i njëjtë me realizimin e një sulmi të plotë.
Në përgjithësi, IA mund t’u ndihmojë sulmuesve të identifikojnë më shpejt dobësitë e softuerëve dhe të automatizojnë pjesë të operacioneve të tyre. Kriminelët që synojnë përfitime financiare mund ta përdorin këtë teknologji për të goditur njëkohësisht disa objektiva, përfshirë kompani, spitale dhe shërbime të tjera thelbësore.
Megjithatë, motivi i sulmit në Francë mbetet i paqartë. Një element që bie në sy është mungesa e një përpjekjeje të raportuar për zhvatje, çka nuk lejon që rasti të klasifikohet me siguri si një sulm i motivuar financiarisht.
Incidenti ndodhi gjithashtu në një periudhë kur Rusia po shton aktivitetet e saj të luftës hibride kundër Evropës. Udhëheqës evropianë kanë paralajmëruar vazhdimisht se Moska mund të përdorë sulmet kibernetike për të ndërprerë shërbime të rëndësishme. Megjithatë, nuk ka prova të paraqitura në raportim që ta lidhin Rusinë me sulmin ndaj supermarketeve franceze.
Përtej sektorit ushqimor, ekspertët paralajmërojnë se sistemet bankare, spitalet dhe infrastruktura e internetit mund të përballen me rreziqe të ngjashme nëse dobësitë e tyre shfrytëzohen nga sulmuesit.
Këto kërcënime duhet të dallohen nga skenarët hipotetikë të një inteligjence artificiale që vepron në mënyrë autonome kundër njerëzimit. Në rastin francez, shqetësimi konkret lidhet me njerëzit që mund të përdorin teknologjinë për të sulmuar sistemet digjitale dhe për të shkaktuar dëme fizike ose ekonomike.
Siguria ushqimore nën presion
Sulmi ndodhi në një kohë kur siguria ushqimore në Evropë po përballet me presione të tjera, përfshirë pasigurinë gjeopolitike dhe ndryshimet klimatike.
Ndërprerjet në Ngushticën e Hormuzit po ndikojnë në çmimet e karburanteve dhe plehrave kimike, ndërsa thatësirat kanë ulur rendimentet bujqësore në pjesë të ndryshme të Evropës. Në të njëjtën kohë, bllokada në Detin e Zi po kontribuon në rritjen e çmimeve globale të ushqimeve, sipas raportimit.
“Është shumë serioze që kriminelët kibernetikë sulmojnë sistemet tona ushqimore”, tha Else Groen, drejtoreshë e përgjithshme e organizatës tregtare Independent Retail Europe.
Megjithatë, ajo theksoi se zinxhirët e furnizimit me ushqim kanë një shkallë të konsiderueshme qëndrueshmërie, duke zvogëluar gjasat që konsumatorët të mbeten pa furnizime si pasojë e një incidenti të vetëm. Kjo nuk e zbeh dëmin ekonomik për shitësit me pakicë, të cilët operojnë me marzhe të vogla fitimi dhe mund të pësojnë humbje të konsiderueshme nga hedhja e produkteve të prishura.
Zgjidhja nis me masat bazë të sigurisë
Edhe institucionet evropiane që merren me sigurinë digjitale po shqyrtojnë përdorimin e IA-së për të identifikuar dhe parandaluar sulmet. Por ekspertët paralajmërojnë se kjo teknologji nuk mund të zëvendësojë masat themelore të sigurisë.
Rémi Enjolras, drejtues teknologjik në Splunk, pjesë e Cisco-s, tha se industritë kritike duhet të ndalojnë së trajtuari IA-në si një mjet që mund të zgjidhë çdo problem dhe të përqendrohen sërish te masat bazë mbrojtëse.
Këto përfshijnë kufizimin e qasjes në pajisje, shmangien e ekspozimit të panevojshëm në internet, përditësimin e softuerëve, monitorimin e vazhdueshëm të sistemeve dhe reagimin e shpejtë ndaj dobësive të identifikuara.
Bashkimi Evropian ka miratuar rregullore që synojnë forcimin e sigurisë së sektorëve kritikë dhe të produkteve digjitale. Megjithatë, sipas raportimit, Franca po përballet me vonesa në zbatimin e disa prej këtyre kërkesave në nivel kombëtar, ndërsa kompanitë kanë pak stimuj për të investuar në masa që mund të jenë të kushtueshme dhe kërkojnë punë të vazhdueshme.
Pamjet e rafteve të zbrazëta dhe të frigoriferëve jashtë funksionit mund të shërbejnë si një shtysë për ndryshim.
“Duhet të shërbejë si një lloj thirrjeje zgjimi”, përfundoi Enjolras.
Mesazhi kryesor i incidentit është se mbrojtja e sigurisë ushqimore nuk varet vetëm nga prodhimi bujqësor dhe funksionimi i transportit. Ajo kërkon edhe mbrojtjen e sistemeve digjitale që kontrollojnë ruajtjen, përpunimin dhe shpërndarjen e produkteve. Në këtë drejtim, dobësitë e vjetra kibernetike mund të përbëjnë një kërcënim po aq konkret sa teknologjitë e reja që po ndryshojnë mënyrën e kryerjes së sulmeve.

